

El Banco de la República Oriental del Uruguay (BROU) advierte nuevamente sobre modalidades de estafa por ciberdelincuentes que utilizan logos y direcciones falsas para tratar de obtener datos de clientes de la institución y vaciar sus cuentas mediante mensajes de WhatsApp.
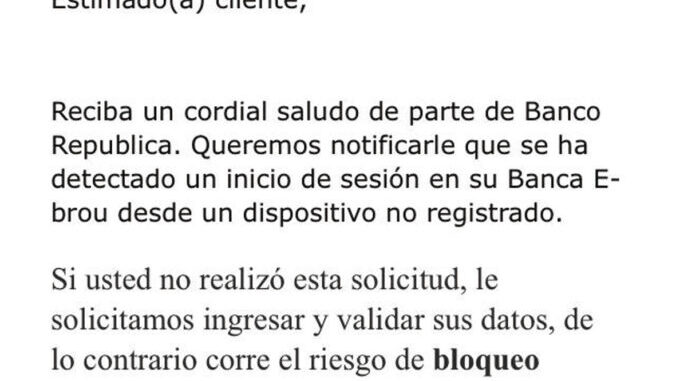
Uno de los mensajes es el siguiente: “Reciba un cordial saludo de parte del Banco República. Queremos notificarle que se ha detectado un inicio de sesión en su banca e-BROU desde un dispositivo no registrado. Si usted no realizó esa solicitud le solicitamos ingresar y validar sus datos, de lo contrario corre el riego de bloqueo preventivo”, y a continuación proporcionan una dirección de pagina web fraudulenta para operar. En otro mensaje entre tantos intentos se indica que “se acaba de detectar un inicio de sesión desconocido”, y “por seguridad” recomiendan “verificar la actividad” también en una dirección falsa.
Simulaciones
El banco estatal advierte sobre una “ola” de estafas digitales mediante phishing, correos falsos, WhatsApp y redes sociales. Los delincuentes buscan robar contraseñas y datos bancarios simulando transferencias retenidas, sorteos falsos o urgencias de seguridad, solicitando links sospechosos para vaciar cuentas. Destaca que el banco “nunca” solicita claves ni datos sensibles por estos medios.
Las comunes
Phishing/Correos falsos: Correos que simulan ser del BROU, alertando que un pago fue retenido o pronto vencerá, exigiendo iniciar sesión en un enlace falso. Transferencias erróneas: Llamadas o mensajes telefónicos donde fingen un depósito equivocado y piden “devolver” el dinero a otra cuenta. Sorteos y falsos premios: Publicaciones en redes sociales (como Instagram o Facebook) ofreciendo sorteos o beneficios falsos que solicitan datos bancarios. Smishing: Mensajes SMS o WhatsApp con enlaces para acceder al e-BROU. Advierte que jamás debe compartirse contraseñas, PINs de la llave digital o datos de tarjetas, así como no acceder a eBROU desde enlaces en correos o SMS, sino digitar siempre la dirección oficial www.brou.com.uy, además de verificar el candado de seguridad en la barra del navegador antes de ingresar.
Los intentos de estafa no solo comprenden al citado banco, sino también a entidades privadas, a cuyos presuntos clientes se envían mensajes simulando provenir del banco, pero en estos envíos masivos reciben muchas veces correos personas que no operan con estas instituciones, lo que confirma la intención delictiva de los mensajes.